Ganzheitliches Lagebild als Grundlage für objektive Entscheidungen

Reifegradanalyse IT-Sicherheit: Risiken erkennen und Maßnahmen priorisieren

Viele Unternehmen investieren bereits in Cybersecurity. Trotzdem bleibt häufig unklar, wie wirksam die Maßnahmen sind, wo wesentliche Risiken liegen und in welchen Bereichen Investitionen den größten Nutzen bringen. Hier schafft eine Reifegradbestimmung der IT-Sicherheit Abhilfe, die durch eine strukturierte Überprüfung den Ist-Zustand der Informationssicherheit in Ihrem Unternehmen messbar macht. 

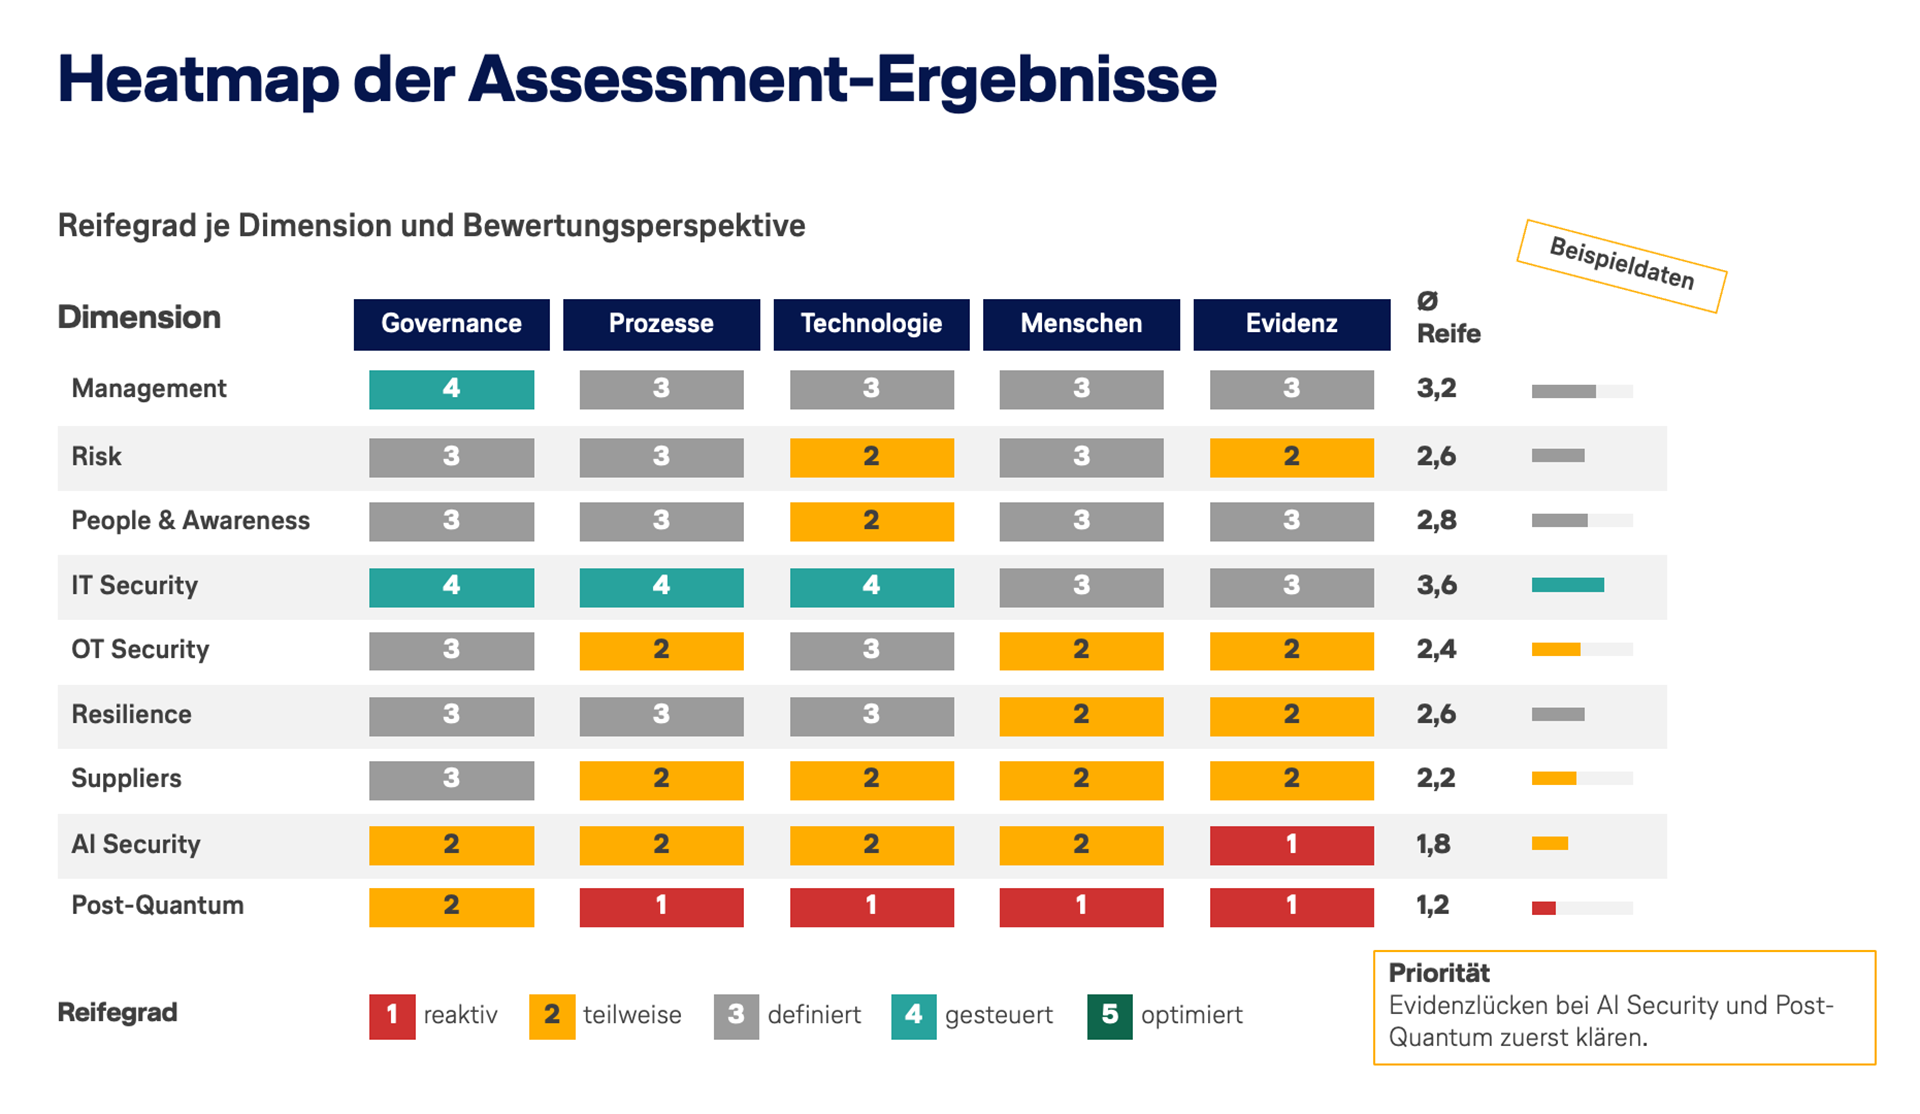
Unsere Cybersecurity-Reifegradanalyse liefert Dashboards, Heatmaps und Reifegradprofile, die zeigen, wo Sie bereits gut aufgestellt sind und in welchen Bereichen Handlungsbedarf besteht. Damit erhalten Sie eine belastbare Entscheidungsgrundlage, um Budget und Fachkräfte auf die wichtigsten Cyberrisiken und wirksamsten Maßnahmen auszurichten.

Jetzt kostenloses Erstgespräch vereinbaren


Cybersecurity im Wettlauf mit KI

Künstliche Intelligenz beschleunigt Cyberattacken und verändert Angriffsmuster nahezu täglich. Rechtliche Vorgaben werden strenger, qualifizierte Fachkräfte sind rar. Die Herausforderungen sind vielfältig – eine Cybersecurity-Reifegradanalyse schafft Orientierung und zeigt, wo Unternehmen am dringendsten handeln müssen:

Regulatorische Anforderungen erfüllen
Identifizieren Sie notwendige Handlungsfelder im Kontext von NIS2, Cyber Resilience Act und KRITIS und leiten Sie daraus konkrete, priorisierte Maßnahmen ab.

KI-gestützten Angriffen begegnen
Berücksichtigen Sie neue Risiken durch den Einsatz von KI sowie zunehmend KI-gestützte Angriffsmethoden. Erfahren Sie, wo der größte Handlungsbedarf ist, und erhalten Sie eine priorisierte Cybersecurity-Roadmap.

Risiken in der Lieferkette beherrschen
Auch Angriffe bei Zulieferern oder Geschäftspartnern können Ihre Systeme betreffen. Treffen Sie geeignete Vorkehrungen, um Sicherheitsrisiken aus Ihrer Lieferkette zu minimieren.

Fehlende Fachkräfte kompensieren
Engpässe beim IT-Security-Fachpersonal können zum Geschäftsrisiko werden. Entlasten Sie Ihre Teams und setzen Sie die knappen Ressourcen dort ein, wo sie die größte Wirkung haben.

Ihre Vorteile durch eine Reifegradanalyse der IT-Sicherheit
  • Transparenz über den tatsächlichen Cybersecurity-Reifegrad
  • geschäftskritische Risiken werden sichtbar
  • realistische Roadmap und klare Prioritäten für die nächsten Schritte
  • nachvollziehbare Entscheidungsgrundlage für das Management
  • effizienterer Einsatz knapper Budgets und Fachkräfte wird möglich
  • durch wiederholte Assessments lässt sich messen, ob Maßnahmen wirken und sich die IT-Sicherheit erhöht
  • saubere Dokumentation und damit bessere Nachweisfähigkeit Ihres Sicherheitsstatus gegenüber Kunden, Partnern und Regulatoren

Eine IT-Sicherheits-Reifegradanalyse verhindert keinen Cyberangriff. Sie verbessert die Grundlage, Risiken frühzeitig zu erkennen und wirksame Maßnahmen in der richtigen Reihenfolge umzusetzen.
 

Wie läuft das IT Security Maturity Assessment ab?

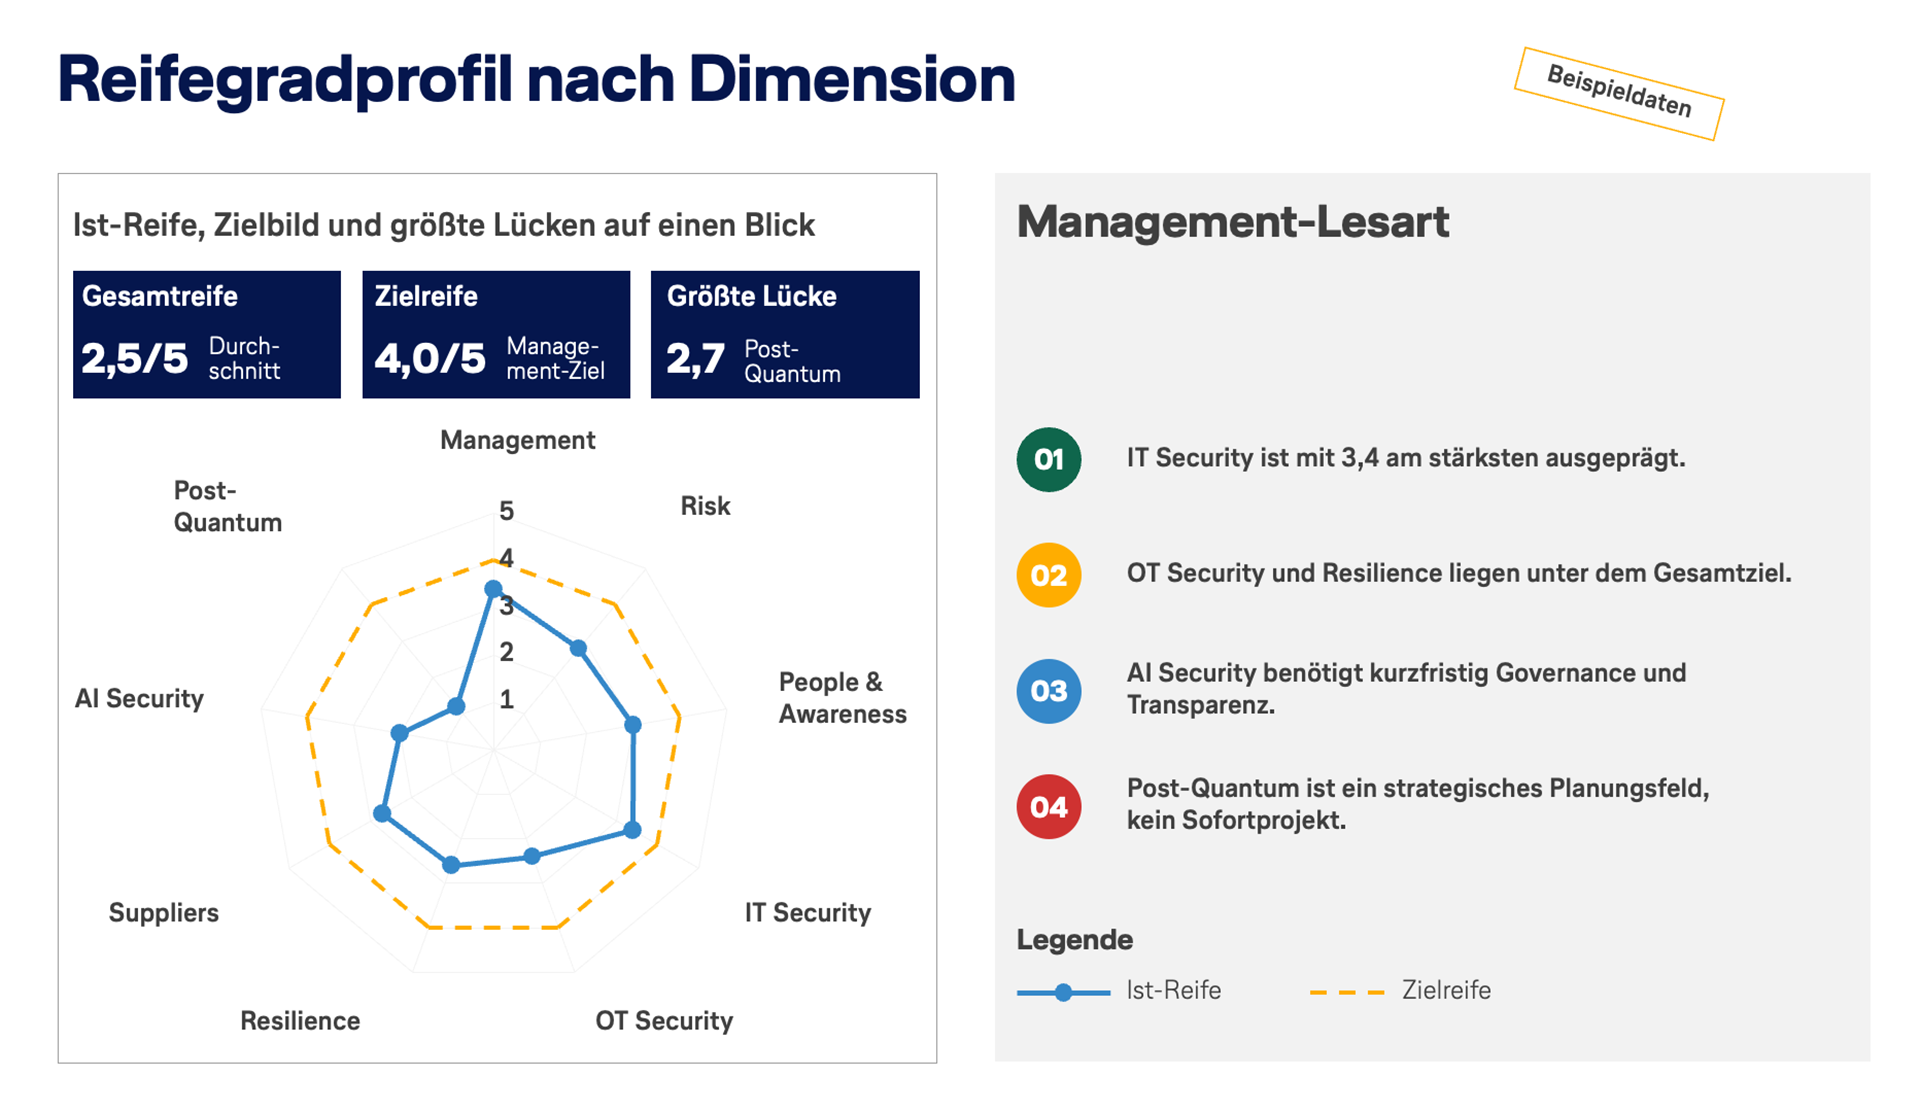
Reifegradprofil eines Cybersecurity-Assessments mit Radar-Diagramm für neun Sicherheitsdimensionen. Dargestellt werden Ist-Reife und Ziel-Reife sowie Gesamtwert, Zielwert und größte Lücke. Management-Zusammenfassung hebt IT Security als stärkste Dimension sowie Handlungsbedarf bei AI Security und Post-Quantum hervor.
Bei der Reifegradbestimmung wird IT-Sicherheit aus verschiedenen Blickwinkeln betrachtet und die verschiedenen Bereiche auf einer Reifegradskala von 1 bis 5 bewertet.

1. Strukturierte Selbsteinschätzung

Vor dem Workshop bewerten Sie Ihren Cybersecurity-Reifegrad anhand eines Fragenkatalogs, dokumentieren bestehende Maßnahmen und benennen offene Handlungsfelder. So können wir die relevanten Themen gezielt vorbereiten.

2. Workshop und Validierung

Gemeinsam mit Management und Fachbereichen gehen wir die Selbsteinschätzung in einem eintägigen Workshop durch und gleichen sie mit ausgewählten Beispielen aus der Praxis ab. So prüfen wir, wie die Sicherheitsmaßnahmen tatsächlich umgesetzt sind und in welchen Bereichen das angestrebte Sicherheitsniveau noch nicht erreicht wird. Dabei betrachten wir auch die Bedeutung für kritische Geschäftsprozesse.

3. Auswertung und Roadmap

Anschließend führen wir die gewonnenen Erkenntnisse zu einem Gesamtbild zusammen. Die identifizierten Handlungsbedarfe ordnen wir nach Geschäftsrelevanz, Dringlichkeit und Umsetzungsaufwand. Dabei berücksichtigen wir Abhängigkeiten zwischen den Maßnahmen und legen eine sinnvolle Reihenfolge für die Umsetzung fest.

Das Assessment bietet eine übergreifende Standortbestimmung. Es ersetzt keine Zertifizierung, rechtliche Prüfung oder formelle Konformitätsbewertung.

Als Ergebnis der IT-Sicherheits-Reifegradanalyse erhalten Sie:

  • Soll-Ist-Vergleich und Gap-Analyse
  • Dashboards, Heatmaps und Reifegradprofile
  • priorisierte Handlungsempfehlungen und eine realistische Maßnahmenfolge
  • Zielwerte zur Messung künftiger Fortschritte

Lufthansa Industry Solutions: unsere IT-Security-Expertise

Lufthansa Industry Solutions verbindet strategische Security-Beratung mit methodischer und technischer Umsetzung. Mit unserer langjährigen Erfahrung bei Kunden aus unterschiedlichen Branchen betrachten wir Cybersecurity ganzheitlich von der Strategie bis in den Betrieb.

Wir bieten Ihnen:

  • mehr als 100 Spezialist:innen für IT-Sicherheit
  • 100 Prozent herstellerneutrale Beratung
  • Erfahrung in hochregulierten Branchen mit höchsten Anforderungen an Sicherheit
  • übergreifender Blick auf Technik, Organisation und Prozesse
  • Berücksichtigung Ihrer spezifischen Bedürfnisse und Sicherheitsanforderungen
  • methodische Orientierung an anerkannten Standards und Frameworks sowie optionale Unterstützung bei der Umsetzung priorisierter Maßnahmen, zum Beispiel Pentesting oder NIS2-Beratung


Unsere Label und Zertifizierungen

Eine Reifegradanalyse zur IT-Sicherheit ermittelt, wie gut ein Unternehmen auf Cyberangriffe vorbereitet ist und wie wirksam es seine IT-Sicherheit über Technik, Prozesse und Organisation hinweg steuert. Sie zeigt den aktuellen Sicherheitsreifegrad, macht Stärken und Lücken sichtbar und leitet daraus priorisierte nächste Schritte ab.

Das Assessment umfasst unter anderem Governance, Risikomanagement, IT- und OT-Security, E-Mail-Sicherheit, Awareness, Business Continuity, Lieferanten, künstliche Intelligenz und die Vorbereitung auf Post-Quanten-Kryptografie. Je nach Unternehmen können weitere Module ergänzt werden. Dazu gehören beispielsweise KRITIS-spezifische Fragestellungen, regulatorische Anforderungen, sektorbezogene Risiken oder die Vorbereitung auf den Cyber Resilience Act. So entsteht ein Assessment, das zur Branche, zur Unternehmensgröße und zum tatsächlichen Risikoprofil passt.

Unser IT Security Maturity Assessment orientiert sich an anerkannten Standards, Frameworks und regulatorischen Anforderungen, darunter ISO/IEC 2700x, das NIST Cybersecurity Framework, IEC 62443 sowie relevante Anforderungen aus KRITIS, NIS2 und dem Cyber Resilience Act.

Die IT-Sicherheits-Reifegradanalyse schafft eine übergreifende Sicht auf Cybersecurity im Unternehmen und Geschäftsrisiken. Ein Audit prüft die Anforderungen einer Norm oder eines Standards, eine Gap-Analyse vergleicht Ist- und Soll-Zustand, und ein Penetrationstest untersucht technische Schwachstellen von Applikationen und Systemen durch kontrollierte Angriffe.

Eine Risikoanalyse bewertet Bedrohungen, Schwachstellen, Eintrittswahrscheinlichkeiten und mögliche Auswirkungen auf das Unternehmen. Im Cybersecurity Maturity Assessment werden diese Erkenntnisse genutzt, um Maßnahmen nach ihrem Beitrag zur Risikoreduktion zu priorisieren.

Sie eignet sich besonders für Organisationen mit vielen parallelen Sicherheitsmaßnahmen, begrenzten Ressourcen, regulatorischem Handlungsdruck oder unvollständiger Security-Roadmap. Auch nach einem Vorfall, vor größeren Projekten oder organisatorischen Veränderungen sowie bei der Strategieentwicklung schafft sie Orientierung.

Sie interessieren sich für eine Reifegradanalyse Ihrer IT-Sicherheit? 

Kontaktieren Sie uns jetzt – wir beraten Sie gerne!

captcha